 Deutsch
 Français
 English
TTN TMS enregistre tous les détails d’accès au serveur à l’aide de la journalisation intégrée de Windows Server et d’IIS. Chaque demande adressée au système est enregistrée avec son horodatage, l’adresse IP d’origine et l’identification de l’utilisateur. Les journaux enregistrent également la ressource ou l’URL spécifique à laquelle on a accédé, y compris les paramètres de la requête, afin de fournir un contexte pour chaque action. Ces journaux détaillés du serveur web sont conservés à des fins d’audit et d’examen de sécurité, ce qui garantit que tout accès au système peut être retracé jusqu’à un utilisateur et un lieu spécifiques, si nécessaire. Les tentatives d’accès infructueuses (telles que les échecs de connexion) sont également enregistrées en vue d’un examen plus approfondi.
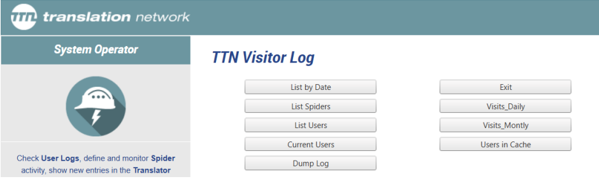
Figure 1 : Système de journalisation de TTN
Quelles sont les mesures de pare-feu et de géo-restriction en place ?
TTN utilise un système de pare-feu avancé pour protéger le système de gestion de la traduction. Tout le trafic réseau entrant et sortant passe par des règles de pare-feu strictes, et le pare-feu enregistre les tentatives de connexion et les détails du trafic à des fins de contrôle de la sécurité. Des mesures de géo-restriction sont mises en œuvre pour bloquer ou limiter l’accès à partir de certaines régions ou juridictions, le cas échéant. Par exemple, le système peut être configuré pour refuser les connexions en provenance de pays ou d’États spécifiques connus pour leur risque élevé ou non pertinents pour l’entreprise. Toute tentative de connexion bloquée par ces filtres géographiques est enregistrée dans les journaux du pare-feu. Ces mesures réduisent l’exposition au trafic malveillant en analysant la géolocalisation des IP et en n’autorisant l’accès qu’à partir des régions autorisées. Tous les événements liés au pare-feu et au blocage sont enregistrés et peuvent être examinés par les administrateurs afin d’identifier tout modèle inhabituel ou toute tentative répétée d’accès non autorisé.
Comment TTN détecte-t-il les connexions VPN ou proxy ?
La plateforme comprend des mesures de détection de VPN et de proxy pour renforcer la sécurité. TTN TMS utilise des bases de données d’intelligence IP telles que IP2Location pour déterminer si l’adresse IP d’un utilisateur provient d’un service VPN connu, d’un proxy, d’un nœud de sortie Tor ou d’une autre source anonyme. Si une connexion est identifiée comme un VPN/proxy potentiel, le système peut la signaler ou la bloquer conformément à la politique de sécurité. Cela empêche les utilisateurs de contourner les restrictions géographiques ou de dissimuler leur véritable position. Tous ces événements sont enregistrés avec les détails du proxy/VPN détecté. Ces journaux permettent à l’équipe d’examiner et de s’assurer que seules des connexions d’utilisateurs légitimes et traçables interagissent avec le système.
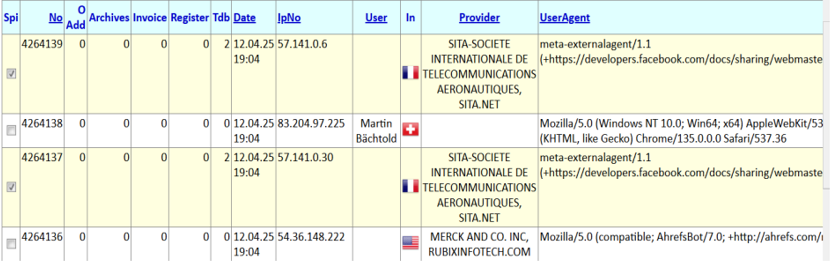
Figure 2 : Le système de journalisation spécifique de TTN permet de contrôler l’accès au site web.
La sécurité des serveurs courriel et DNS est-elle contrôlée ?
Oui. Le courriel et l’infrastructure DNS de TTN sont étroitement surveillés grâce à un système de journalisation et d’alerte automatisé. Les serveurs de courriel enregistrent automatiquement tous les messages envoyés et reçus, y compris les métadonnées telles que l’expéditeur/le destinataire, l’heure et l’adresse IP. Les événements inhabituels liés au courriel, par exemple, un volume élevé de messages sortants ou des tentatives répétées de distribution infructueuse, déclenchent des alertes à l’intention de l’équipe informatique. Cela permet de détecter rapidement le spam, l’usurpation d’identité ou toute autre utilisation abusive du système de courriel. De même, les serveurs DNS sont configurés pour enregistrer les requêtes et toutes les modifications apportées aux enregistrements DNS. Toute modification inattendue ou non autorisée du DNS (telle qu’une tentative de redirection d’un domaine) génère une alerte immédiate. Ces contrôles garantissent l’intégrité des canaux de communication de TTN : en cas d’activité irrégulière dans les systèmes de courriel ou DNS, les administrateurs sont informés en temps réel afin de pouvoir prendre rapidement des mesures.
Quelles sont les fonctions internes de journalisation et de traçabilité offertes par TTN TMS ?
TTN TMS tient des registres internes détaillés pour toutes les activités importantes des utilisateurs et du système, ce qui permet une traçabilité complète sur la plateforme. Chaque action de l’utilisateur – comme la connexion, le téléchargement d’un fichier de traduction, la mise à jour d’un projet ou la modification d’un paramètre – est enregistrée avec un horodatage et l’identité de l’utilisateur. Le système crée une piste d’audit pour chaque projet et chaque transaction, de sorte que chaque étape peut être suivie et examinée. Cela comprend également l’enregistrement des actions des sous-systèmes automatisés. Par exemple, les processus « robotisés » internes (tels que le robot de traitement du courriel ou les agents de flux de travail automatisés) disposent de leurs propres journaux des tâches qu’ils effectuent. Tous ces journaux sont centralisés ou reliés par des identifiants uniques (par exemple, des identifiants de commande ou de transaction), ce qui permet d’établir des références croisées des événements entre les différents modules. Cette approche complète de la journalisation signifie que les administrateurs peuvent retracer une séquence d’événements du début à la fin, même si elle s’étend sur plusieurs sous-systèmes. Elle renforce considérablement la responsabilité et facilite le dépannage, puisqu’il existe un enregistrement clair de chaque opération et de la personne ou de l’élément qui l’a initiée.
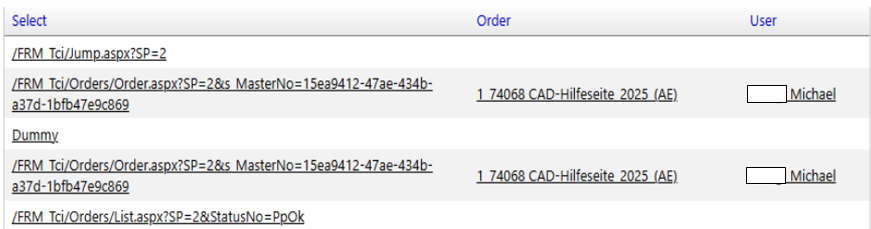
Figure 3 : URL avec arguments, numéro de commande, nom de la commande et utilisateur
Les administrateurs peuvent-ils contrôler le système en temps réel ?
Les administrateurs ont accès à des outils de surveillance en temps réel pour TTN TMS, et ils peuvent superviser le système à distance, y compris à partir d’appareils mobiles. La plateforme fournit des tableaux de bord en temps réel et des vues d’état montrant les indicateurs clés et les événements de sécurité. En outre, TTN TMS dispose d’un système d’alerte proactif : si certaines conditions ou anomalies se produisent (telles qu’une erreur de serveur, une alerte de sécurité ou un dépassement de délai), le système envoie automatiquement des notifications. Ces alertes peuvent être envoyées par courriel ou même par SMS ou des applis de messagerie sécurisée, ce qui permet aux administrateurs de garde d’être informés immédiatement. L’interface d’administration basée sur le web est adaptée aux mobiles, de sorte que le personnel autorisé peut se connecter en toute sécurité à partir d’une tablette ou d’un smartphone pour vérifier l’état du système, examiner les journaux et répondre aux problèmes en temps réel. Cette capacité garantit de ne pas passer à côté d’événements critiques et que l’équipe d’assistance peut réagir rapidement, où qu’elle se trouve.
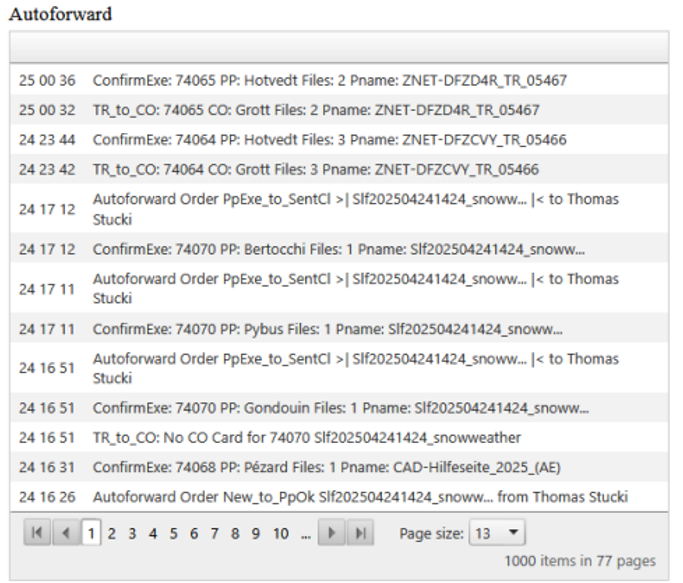
Figure 4 : Contrôle de l’activité de transfert automatique
Comment les tentatives de réinitialisation des mots de passe sont-elles traitées et enregistrées ?
TTN TMS traite les tentatives de réinitialisation des mots de passe avec une grande attention afin d’empêcher tout accès non autorisé. Chaque demande de réinitialisation d’un mot de passe est enregistrée avec des détails tels que le compte d’utilisateur en question, l’heure de la demande et l’adresse IP source. Le système ne lancera une procédure de réinitialisation du mot de passe qu’après avoir vérifié la demande (généralement en envoyant un lien de réinitialisation sécurisé à l’adresse électronique enregistrée de l’utilisateur). En cas de demandes de réinitialisation multiples ou rapides pour le même compte, ou si un schéma semble inhabituel, le système le signale pour qu’il soit examiné manuellement par un administrateur. Dans ce cas, le personnel de TTN vérifiera manuellement l’identité de l’utilisateur (par exemple, en le contactant par un canal de communication connu) avant d’autoriser la réinitialisation du mot de passe. Cette étape de vérification manuelle, combinée à des enregistrements minutieux dans les journaux, garantit la légitimité des réinitialisations de mot de passe. Grâce à la mise en place de ces journaux et de ces contrôles, TTN TMS empêche les acteurs malveillants d’utiliser la fonction de réinitialisation du mot de passe pour obtenir un accès non autorisé, ce qui permet de préserver la sécurité du compte.
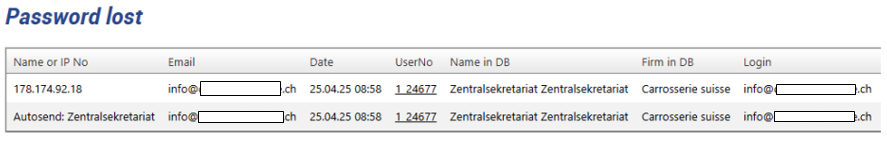
Figure 5 : Suivi des demandes de réinitialisation du mot de passe